Ja, für Online-Escape-Rooms gilt in Deutschland uneingeschränkt die DSGVO. Betreiber brauchen für jede Datenverarbeitung eine Rechtsgrundlage, meist die Vertragserfüllung bei der Buchung, und müssen ihre Spieler in einer verständlichen Datenschutzerklärung darüber informieren. Erhoben werden typischerweise Name, E-Mail, IP-Adresse und Zahlungsdaten. Für Fotos oder Marketing braucht es fast immer eine gesonderte Einwilligung, dazu klare Löschfristen und technische Schutzmaßnahmen nach dem Prinzip Privacy by Design.
Kurz gesagt:
- Die meisten Daten bei Online-Escape-Rooms, wie Name, E-Mail, IP-Adresse und Zahlungsinformationen, müssen rechtssicher verarbeitet werden, meist basierend auf Vertragserfüllung.
- Die Verarbeitung sensibler Daten wie Fotos oder Marketingmaterialien erfordert stets eine freiwillige, dokumentierte Einwilligung der Betroffenen.
- Betreiber sollten alle Datenverarbeitungen im Verarbeitungsverzeichnis dokumentieren, um rechtlichen Anforderungen zu genügen und Streitigkeiten vorzubeugen.
- Spieler können ihre Rechte auf Auskunft, Berichtigung, Löschung, Datenübertragbarkeit und Widerspruch aktiv geltend machen, wobei besondere Vorsicht bei Daten von Minderjährigen besteht.
- Drittanbieter-Tools wie Google Fonts, YouTube oder Facebook-Pixel erfordern eine sorgfältige Zustimmung, da sie oftmals ohne Wissen der Nutzer Daten an Dritte weitergeben.
Inhaltsverzeichnis
- Welche Daten sammeln Online-Escape-Rooms wirklich?
- Welche Rechtsgrundlage erlaubt die Datenverarbeitung?
- Welche Rechte haben Spieler bei ihren Daten?
- Brauchen Siegerfotos wirklich eine separate Einwilligung?
- Wie sicher sind Tracking-Tools und externe Dienste in Escape Rooms?
- Wo liegen die Grenzen bei Anti-Cheat und automatischer Auswertung?
- Wie setzen Betreiber Privacy by Design praktisch um?
- Was muss in eine gute Datenschutzerklärung?
- Checkliste: Was Spieler und Betreiber jetzt prüfen sollten
- Wie geht TnT Exit Games mit Datenschutz um?
- Ein datenschutzbewusstes Online-Escape-Room-Erlebnis
- Quellen
Welche Daten sammeln Online-Escape-Rooms wirklich?
Wer ein Rätselspiel im Browser bucht, hinterlässt mehr Spuren als beim Kauf eines Kinotickets. Das liegt an der Mischung aus Zahlungsabwicklung, Spielverlauf und oft auch Kommunikation mit dem Support.
Die Datenkategorien lassen sich grob in sechs Gruppen einteilen:
- Bestandsdaten: Name, Adresse, E-Mail und Telefonnummer, meist für Buchung und Rechnungsstellung nötig.
- Zahlungsdaten: Kartennummern oder Kontodaten laufen im Idealfall komplett über einen externen Zahlungsdienstleister und werden beim Anbieter nur als Tokenreferenz gespeichert, nicht im Klartext.
- Technische Daten: IP-Adresse, Server-Logs, Geräte- und Browserinformationen sowie das Klick- und Rätselverhalten während des Spiels.
- Mediale Inhalte: Screenshots, Siegerbilder oder Videoclips vom Spielende, die häufig für Social Media gedacht sind.
- Kommunikation: Support-Tickets, Chatverläufe und E-Mail-Korrespondenz bei Problemen mit dem Zugang.
- Minderjährige: Bei Schulklassen oder Familienbuchungen gelten besondere Schutzanforderungen für Daten von Kindern, was Lehrkräfte und Eltern vor der Buchung prüfen sollten.
Die IP-Adresse verdient dabei besondere Aufmerksamkeit. Deutsche Gerichte und Aufsichtsbehörden stufen sie regelmäßig als personenbezogenes Datum ein, auch wenn sie dynamisch vergeben wird. Wer als Betreiber Logfiles länger speichert als nötig, sammelt damit automatisch mehr personenbezogene Daten, als das Geschäft eigentlich braucht.
Welche Rechtsgrundlage erlaubt die Datenverarbeitung?
Nicht jede Datenerhebung braucht eine Einwilligung. Genau hier liegt einer der häufigsten Irrtümer bei Betreibern und bei Spielern gleichermaßen.
Artikel 6 der DSGVO nennt mehrere mögliche Rechtsgrundlagen, von denen drei im Escape-Room-Kontext den Alltag bestimmen:
- Vertragserfüllung (Art. 6 Abs. 1 lit. b): Name, E-Mail und Zahlungsdaten dürfen ohne separate Einwilligung verarbeitet werden, weil sie zur Abwicklung der Buchung notwendig sind.
- Berechtigtes Interesse (Art. 6 Abs. 1 lit. f): Betrugsprävention, IP-Logging zur Angriffsabwehr oder einfache Reichweitenmessung können hierauf gestützt werden, allerdings nur mit dokumentierter Interessenabwägung.
- Einwilligung (Art. 6 Abs. 1 lit. a): Newsletter, Marketing-Cookies, Fotoveröffentlichungen und alles, was über die reine Spielabwicklung hinausgeht, braucht ein aktives Opt-in.
Der Unterschied ist in der Praxis entscheidend. Ein Betreiber, der Marketing-Tracking unter „berechtigtes Interesse“ laufen lässt, verstößt in aller Regel gegen die DSGVO, weil dafür fast immer die Einwilligung vorgeschrieben ist. Wer dagegen für die reine Buchungsabwicklung eine Einwilligung einholt, macht es sich unnötig kompliziert und riskiert, dass Spieler ohne Zustimmung gar nicht buchen können.
Betreiber sollten jede Verarbeitung im internen Verarbeitungsverzeichnis dokumentieren: Zweck, Rechtsgrundlage, Speicherdauer und beteiligte Dritte. Das ist keine Kür, sondern in Deutschland Pflicht ab einer gewissen Betriebsgröße und ohnehin die einzige verlässliche Absicherung im Streitfall. Auch für Anbieter ohne Sitz in Deutschland gilt: Wer gezielt deutsche Nutzer ansprechen will, muss sich an die deutsche Rechtslage halten, unabhängig vom eigenen Firmensitz.
Welche Rechte haben Spieler bei ihren Daten?
Spieler sind der DSGVO nach keine passiven Nutzer, sondern haben aktiv einforderbare Rechte. Das gilt für jeden Anbieter, der Dienste in Deutschland oder der EU anbietet, unabhängig von dessen Größe.
Die wichtigsten Rechte im Überblick:
- Auskunftsrecht: Sie können jederzeit erfragen, welche Daten über Sie gespeichert sind und zu welchem Zweck.
- Recht auf Berichtigung: Fehlerhafte Angaben, etwa eine falsche E-Mail-Adresse, müssen korrigiert werden.
- Recht auf Löschung: Nach Zweckerfüllung, etwa dem Spielende, können Sie die Löschung Ihrer Daten verlangen, soweit keine gesetzlichen Aufbewahrungspflichten entgegenstehen.
- Recht auf Datenübertragbarkeit: Sie können Ihre Daten in einem gängigen Format zur Mitnahme zu einem anderen Anbieter verlangen.
- Widerspruchsrecht: Gegen Verarbeitung auf Basis berechtigten Interesses, etwa Marketing-Analysen, können Sie widersprechen.
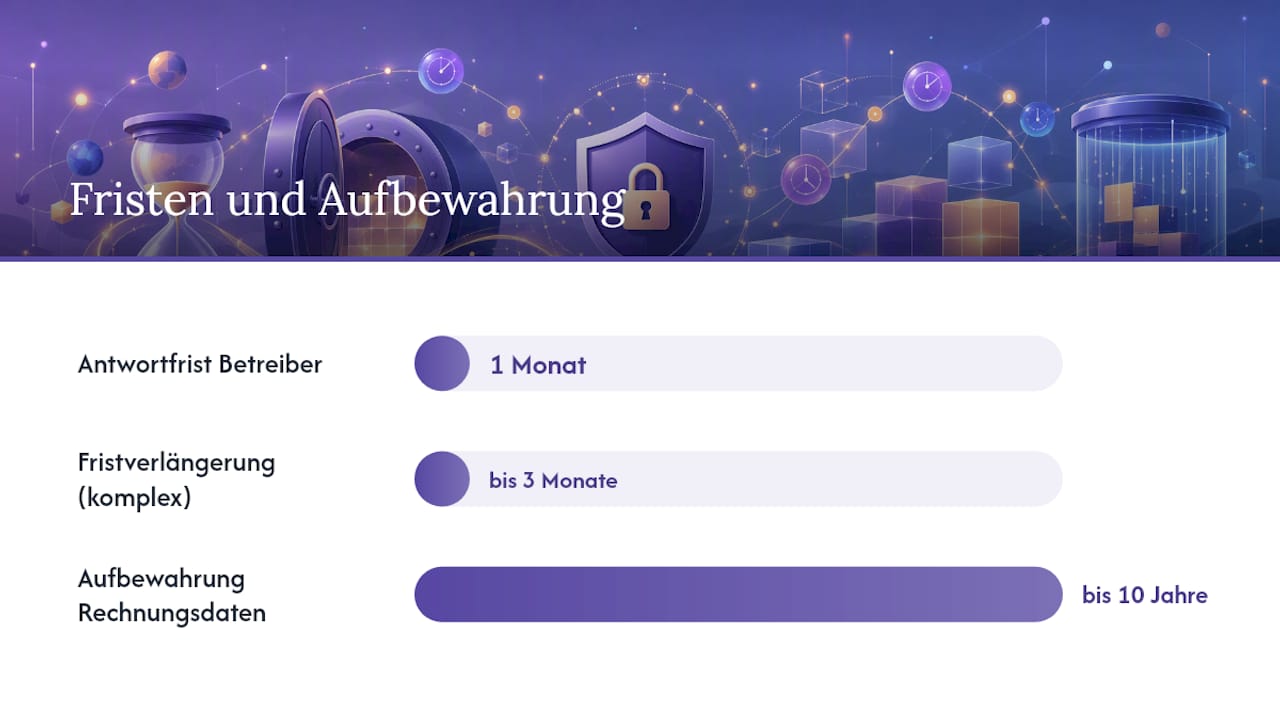
Für Spieler bedeutet das konkret: Eine formlose E-Mail an die im Impressum genannte Adresse reicht als Auskunftsersuchen. Der Betreiber muss innerhalb eines Monats reagieren, in komplexen Fällen mit Fristverlängerung auf bis zu drei Monate. Eine Ausnahme gilt bei Rechnungsdaten. Diese unterliegen handels- und steuerrechtlichen Aufbewahrungspflichten von bis zu zehn Jahren und lassen sich trotz Löschantrag nicht vorzeitig entfernen.
Profi-Tipp: Formulieren Sie als Betreiber eine Standardantwort für Auskunftsersuchen, inklusive Identitätsprüfung per Bestätigungsmail. Das spart im Ernstfall wertvolle Zeit und verhindert, dass Sie aus Versehen Daten an die falsche Person herausgeben.
Brauchen Siegerfotos wirklich eine separate Einwilligung?
Kurz gesagt: fast immer, ja. Ein Foto vom jubelnden Team nach dem letzten Rätsel ist ein beliebtes Marketinginstrument, rechtlich aber ein eigenständiger Verarbeitungsvorgang, der von der reinen Spielteilnahme getrennt betrachtet werden muss.
Die Rechtsprechung und die Praxis der Aufsichtsbehörden verlangen für Veröffentlichungen auf der Webseite oder in sozialen Netzwerken eine freiwillige, informierte und dokumentierte Einwilligung der abgebildeten Personen. Bei Schulklassen kommt erschwerend hinzu, dass bei minderjährigen Teilnehmern die Erziehungsberechtigten zustimmen müssen.
Damit das in der Praxis funktioniert, sollte die Einwilligung folgende Punkte enthalten:
- Eine klare Beschreibung, wo das Bild veröffentlicht wird (eigene Website, Instagram, Facebook).
- Eine Widerrufsmöglichkeit, die genauso einfach ist wie die ursprüngliche Zustimmung.
- Ein Zeitstempel und eine Speicherung der Einwilligung als Nachweis, getrennt von den übrigen Buchungsdaten.
- Eine Opt-out-Option direkt vor Ort, etwa durch ein einfaches Handzeichen bei der Abschlussaufnahme.
Wer auf Nummer sicher gehen will, verzichtet auf Gesichtsaufnahmen ganz und arbeitet stattdessen mit anonymisierten Erfolgsgrafiken, etwa einem generierten Zertifikat mit Teamname und Lösungszeit statt einem echten Foto. Das funktioniert für Social-Media-Zwecke oft genauso gut und spart die komplette Einwilligungslogistik.
Wie sicher sind Tracking-Tools und externe Dienste in Escape Rooms?
Viele Escape-Room-Websites laden mehr fremden Code, als den Betreibern selbst bewusst ist. Google Tag Manager, eingebundene YouTube-Videos für Trailer, externe Webfonts und Social-Media-Plugins übertragen im Hintergrund Daten an Drittanbieter, oft in die USA.
Der entscheidende Unterschied liegt zwischen technisch notwendigen Funktionen und Marketing-Tracking:
- Technisch notwendig: Session-Cookies zur Spielsteuerung oder Warenkorbfunktionen brauchen keine Einwilligung, weil ohne sie die Buchung gar nicht funktioniert.
- Nicht notwendig: Google Tag Manager, Facebook-Pixel oder eingebundene YouTube-Player zählen zu den Diensten, für die vor der Aktivierung eine Einwilligung eingeholt werden muss.
- Webfonts von externen Servern: Schriften von Google Fonts, die direkt vom Google-Server geladen werden, übertragen die IP-Adresse des Besuchers ohne dessen Wissen, ein klassischer, oft übersehener Verstoß.
- YouTube-Embeds: Nur der erweiterte Datenschutzmodus verhindert, dass Cookies schon beim bloßen Laden der Seite gesetzt werden.
Die praktische Lösung heißt Consent-Management-Plattform. Sie blockiert alle nicht notwendigen Skripte, bis der Besucher aktiv zustimmt, und protokolliert diese Zustimmung nachweisbar. Wer zusätzlich serverseitiges Tagging nutzt oder Schriften lokal statt von Google hostet, reduziert die Zahl der Drittanbieter-Verbindungen erheblich.
Profi-Tipp: Prüfen Sie Ihre eigene Escape-Room-Website einmal mit den Entwicklertools des Browsers auf der Netzwerk-Registerkarte. Wenn dort schon beim ersten Laden Verbindungen zu Google oder Facebook auftauchen, läuft Ihr Consent-Banner nicht richtig.
Wo liegen die Grenzen bei Anti-Cheat und automatischer Auswertung?
Bei Online-Escape-Rooms geht es selten um klassisches Cheaten wie in Videospielen, aber Betreiber wollen oft nachvollziehen, ob Lösungshinweise mehrfach missbraucht oder Zugangsdaten weitergegeben wurden. Das ist grundsätzlich zulässig, verlangt aber saubere Dokumentation.
Solche Kontrollmechanismen lassen sich meist auf das berechtigte Interesse oder direkt auf die Vertragserfüllung stützen, wenn eine Interessenabwägung dokumentiert ist. Für vollautomatisierte Sanktionen mit rechtlicher Wirkung, etwa eine dauerhafte Sperrung des Zugangs ohne menschliches Eingreifen, gilt zusätzlich Artikel 22 DSGVO.
- Eine automatisierte Entscheidung mit relevanter Auswirkung braucht eine Möglichkeit zur menschlichen Überprüfung.
- Der Datenumfang für solche Kontrollen sollte auf das Nötigste beschränkt bleiben, etwa Zeitstempel und IP, nicht der komplette Rätselverlauf.
- Die Speicherdauer für Sicherheitsprotokolle sollte kurz sein, empfohlen werden übliche Fristen, die sich an bewährten branchenüblichen Zeiträumen orientieren.
- Zugriff auf diese Protokolle sollte auf einen kleinen, klar benannten Personenkreis beschränkt sein.
Für kleinere Anbieter reicht meist eine einfache Regel: Wer den Zugangslink mehrfach von auffällig vielen unterschiedlichen IP-Adressen aus nutzt, bekommt eine automatische Warnung, aber keine automatische Sperrung ohne Rückfrage.
Wie setzen Betreiber Privacy by Design praktisch um?
Datenschutz nachträglich in ein bestehendes System einzubauen, ist immer teurer und fehleranfälliger, als ihn von Anfang an mitzudenken. Genau das beschreibt das Prinzip Privacy by Design, das die DSGVO in Artikel 25 verbindlich vorschreibt.
In der Praxis lässt sich das für Online-Escape-Rooms auf wenige konkrete Schritte herunterbrechen:
- Datenminimierung von Anfang an: Fragen Sie beim Buchungsformular nur ab, was für Vertragserfüllung und Rechnungsstellung wirklich nötig ist. Ein Geburtsdatum oder eine Postanschrift braucht kein digitaler Escape-Room.
- Pseudonymisierung dort, wo möglich: Spielstatistiken lassen sich oft mit einer zufälligen Session-ID statt mit Klarnamen verknüpfen.
- Getrennte Speicherung sensibler Daten: Logfiles, Zahlungsreferenzen und Kontaktdaten gehören technisch getrennt, damit ein Sicherheitsvorfall nicht automatisch alle Datenkategorien betrifft.
- Zugriffsbeschränkung mit Zwei-Faktor-Authentifizierung: Wer administrativen Zugang zur Kundendatenbank hat, sollte sich nicht allein mit einem Passwort anmelden können.
Eine Datenschutzfolgenabschätzung, kurz DPIA, wird nötig, wenn die Verarbeitung ein hohes Risiko für die Rechte der Spieler mit sich bringt, etwa bei umfangreichem Profiling oder bei der systematischen Verarbeitung von Daten Minderjähriger im großen Stil. Für den durchschnittlichen Online-Escape-Room mit einfacher Buchung und Zahlungsabwicklung ist das meist nicht zwingend, ein kurzer interner Prüfplan mit den Fragen „Welche Daten, welcher Zweck, welches Risiko, welche Gegenmaßnahme“ schadet trotzdem nie.
Ein Datenschutzbeauftragter ist nach deutschem Recht ab einer gewissen Zahl von Personen, die regelmäßig personenbezogene Daten verarbeiten, verpflichtend zu benennen. Kleinere Betreiber ohne festes Personal können ein schlankes Datenschutzmanagement mit vorformulierten Prozessen für Auskunftsanfragen und automatisierten Löschroutinen aufbauen, ohne eine eigene Stelle dafür zu schaffen.
Profi-Tipp: Legen Sie eine einzige, klar benannte E-Mail-Adresse für alle Datenschutzanfragen an, etwa datenschutz@ihredomain.de. Das wirkt professioneller als eine allgemeine Support-Adresse und beschleunigt die Bearbeitung intern erheblich.
Was muss in eine gute Datenschutzerklärung?
Eine Datenschutzerklärung ist kein Textbaustein, den man einmal kopiert und dann vergisst. Sie muss aktuell bleiben und zu dem passen, was auf der Website tatsächlich passiert.
Folgende Bausteine gehören in jede Datenschutzerklärung eines Online-Escape-Rooms:
- Name und Kontaktdaten des Verantwortlichen sowie, falls vorhanden, des Datenschutzbeauftragten.
- Für jede Datenkategorie die konkrete Rechtsgrundlage und der Verarbeitungszweck.
- Die genauen Speicherdauern beziehungsweise die Kriterien, nach denen sie festgelegt werden.
- Eine Liste der eingesetzten Drittanbieter, etwa Zahlungsdienstleister oder Tracking-Tools, inklusive Serverstandort.
- Die Widerrufsmöglichkeiten für erteilte Einwilligungen, konkret beschrieben statt nur pauschal erwähnt.
Verständliche Sprache zählt hier mehr als juristische Präzision auf Kosten der Lesbarkeit. Wer eine kurze Zusammenfassung in Alltagssprache liefert und für die juristischen Details eine separate, ausführlichere Seite verlinkt, kommt beiden Zielgruppen entgegen: dem eiligen Spieler und dem gründlichen Leser. TnT Exit Games macht diesen Aufbau in der eigenen Datenschutzerklärung sichtbar, mit klaren Angaben zu Zwecken und Kontaktmöglichkeiten.
Checkliste: Was Spieler und Betreiber jetzt prüfen sollten
Theorie hilft wenig, wenn sie nicht in konkrete Handlungen übersetzt wird. Hier die Punkte, die in der Praxis den größten Unterschied machen.
Für Spieler:
- Datenschutzerklärung vor der Buchung überfliegen, besonders die Abschnitte zu Zahlungsdaten und Fotos.
- Prüfen, ob eine separate Einwilligung für Fotos oder Marketing verlangt wird, statt alles pauschal zu akzeptieren.
- Bei Schulklassen: Einwilligung der Eltern für minderjährige Teilnehmer klären, bevor gebucht wird.
- Cookie-Banner nicht blind wegklicken, sondern nicht notwendige Kategorien aktiv abwählen.
- Bei Unklarheiten direkt beim Anbieter nachfragen, statt spekulativ auf die Nutzung zu verzichten.
Für Betreiber:
- Consent-Management-Plattform einrichten, die nicht notwendige Skripte blockiert.
- Löschfristen für Logfiles und Buchungsdaten schriftlich festlegen und technisch umsetzen.
- Prüfen, ob eine DPIA für den eigenen Verarbeitungsumfang nötig ist.
- Verarbeitungsverzeichnis aktuell halten, besonders bei neuen Tools oder Plugins.
- Kontaktweg für Auskunftsersuchen klar kommunizieren, etwa über eine dedizierte Kontaktseite.
Wie geht TnT Exit Games mit Datenschutz um?
Wir bei TnT Exit Games sehen Datenschutz nicht als lästige Pflichtübung, sondern als Teil des Produkts selbst. Wer ein Rätselspiel bucht, das echte Recherche über Google oder Instagram einbindet, vertraut uns zwangsläufig einen Teil seiner digitalen Spur an, und dieses Vertrauen nehmen wir ernst.
Unsere Datenschutzerklärung beschreibt genau, welche Daten bei der Registrierung anfallen und wofür sie gebraucht werden. Kostenlose Test-Rätsel dienen bewusst dazu, das Spielprinzip ohne vollständige Kontodaten kennenzulernen, bevor jemand sich für ein kostenpflichtiges Spiel entscheidet. Mehr Praxiseinblicke dazu, wie Online-Escape-Rooms technisch und inhaltlich funktionieren, finden sich auch in unserem Blogbeitrag zu echten Spielerfahrungen.
Fragen zu Ihren Daten oder zu einem laufenden Spiel können Sie direkt über unsere Kontaktseite stellen. Wir antworten persönlich, nicht über ein automatisiertes Ticketsystem ohne Rückverfolgbarkeit.
— Timo
Ein datenschutzbewusstes Online-Escape-Room-Erlebnis
Viele Escape-Room-Anbieter im Netz sammeln mehr Daten, als ihr eigentliches Spiel braucht, oft weil Tracking-Tools einfach mitinstalliert wurden, ohne dass jemand die Konsequenzen durchdacht hat. Ein verantwortungsvoller Anbieter geht den umgekehrten Weg: minimale Datenerhebung, klare Zwecke, nachvollziehbare Löschfristen.
Das Spiel „Die verborgene Zuflucht“ zeigt das exemplarisch. Für die Buchung braucht es nur die Angaben, die für Zugang und Rechnung wirklich nötig sind, keine überflüssigen Profilfelder, keine versteckten Marketing-Einwilligungen im Kleingedruckten. Wer erst einmal unverbindlich testen möchte, kann das über die kostenlosen Rätsel tun, bevor eine Kaufentscheidung fällt.
Für Familien, Teams oder Schulklassen, die ein browserbasiertes Rätselerlebnis mit echten Recherche-Aufgaben suchen, lohnt sich der Blick auf das aktuelle Angebot. Sichern Sie sich direkt den Zugang zum Spiel und probieren Sie selbst, wie sich datenschutzbewusstes Spieldesign in der Praxis anfühlt.
Quellen
Wer tiefer in die rechtlichen Details einsteigen möchte, findet bei folgenden Stellen verlässliche Informationen:
Die Übersicht zu personenbezogenen Daten erklärt die Grundbegriffe der DSGVO verständlich. Der Bundesbeauftragte für den Datenschutz listet die Betroffenenrechte offiziell und aktuell auf. Der Leitfaden des Datenschutzzentrums geht speziell auf Online-Spiele ein, inklusive konkreter Speicherfristen. Die Verbraucherzentrale bietet praktische Prüftipps für Nutzer von Spiele-Apps und -Websites. Für Fragen rund um Anti-Cheat-Mechanismen und automatisierte Entscheidungen lohnt sich der Fachartikel zu Anti-Cheat und Datenschutz.
- Personenbezogene Daten — DSGVO‑Themen
- Betroffenenrechte (BfDI)
- Leitfaden: Datenschutz bei Online‑Spielen (Datenschutzzentrum)
- Anti‑Cheat und Datenschutz (LHR Law)
- Spiele‑Apps und Datenschutz — Verbraucherzentrale